Breakthenewstandang | Sapa Nusa Negeri | suaraindonesiatv.com | Apakabarindustri | KARAWANG — Keamanan data pribadi pekerja bukan lagi sekadar persoalan teknis yang menjadi tanggung jawab departemen teknologi informasi (IT), melainkan bagian mendasar dari kepatuhan hukum, perlindungan hak privasi, dan akuntabilitas perusahaan. Di tengah berlakunya Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi (UU PDP) serta meningkatnya kebutuhan akan sistem keamanan informasi yang terstandar, Forum HRGA KIIC mendorong perusahaan memperkuat tata kelola data karyawan agar lebih aman, terukur, dan dapat dipertanggungjawabkan.
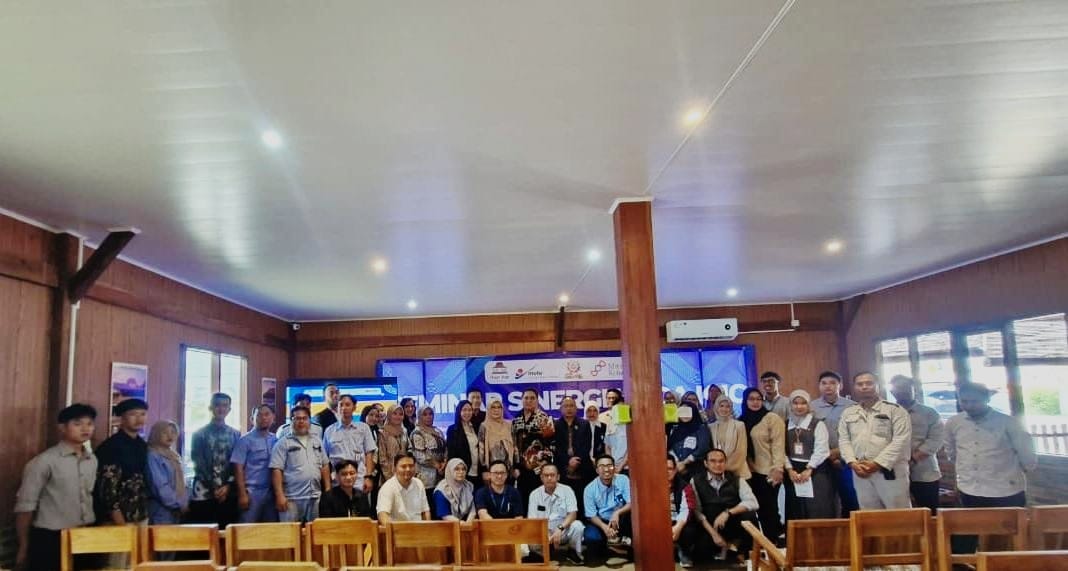
Ketua Forum HRGA KIIC, Zainul Akhwil, S.E., M.H., mengartikulasikan urgensi perlindungan data pribadi melalui seminar mengenai UU PDP dan ISO/IEC 27001:2022 tentang Sistem Manajemen Keamanan Informasi. Forum tersebut menempatkan peningkatan literasi hukum, penguatan prosedur internal, dan penerapan standar keamanan informasi sebagai langkah strategis untuk membangun kesadaran bersama di lingkungan perusahaan kawasan industri KIIC.
Zainul menegaskan bahwa kegiatan yang selenggarakan di Omah Joglo Gendis, Karawang tersebut bukan sekadar agenda seminar rutin, melainkan momentum untuk menjawab ancaman kebocoran data yang berpotensi menimbulkan kerugian bagi perusahaan maupun pekerja.
“Hari ini kita berkumpul bukan hanya untuk seminar rutin, tapi untuk menjawab ancaman nyata yang sudah di depan mata,” ungkapnya, menempatkan keamanan data sebagai persoalan strategis yang menuntut kesadaran dan tindakan nyata dari seluruh pengelola sumber daya manusia, dalam wawancara kepada media.
Ia kemudian menarik garis tegas tanggung jawab profesional HRGA dengan menyoroti perubahan tuntutan dalam pengelolaan data pribadi sejak diberlakukannya UU PDP dan meningkatnya perhatian terhadap standar keamanan informasi.
“Sejak diberlakukannya UU No.27 Tahun 2022 tentang Perlindungan Data Pribadi (UU PDP) dan kewajiban implementasi ISO 27001:2022 tentang Sistem Manajemen Keamanan Informasi, kita sebagai HRGA tidak bisa lagi bekerja dengan cara lama,” tegas Zainul.
Menurutnya, bagian Human Resources and General Affairs (HRGA) memiliki posisi strategis karena berhubungan langsung dengan berbagai informasi pribadi pekerja. Data yang dikelola dapat mencakup Nomor Induk Kependudukan (NIK), alamat rumah, nomor rekening, data kesehatan melalui pemeriksaan medical check-up (MCU), data biometrik berupa sidik jari, hingga informasi penggajian karyawan.
Kondisi tersebut, menurut Zainul, menuntut perusahaan untuk meningkatkan kehati-hatian dalam mengakses, menyimpan, menggunakan, dan membagikan informasi pribadi. Ia menggarisbawahi kerentanan tata kelola data pekerja, terutama ketika pengamanan belum berjalan secara memadai atau informasi sensitif dibagikan melalui saluran komunikasi tanpa pengendalian yang jelas.
“Fakta di lapangan: HRGA adalah gerbang data. Di tangan kita ada NIK, alamat rumah, nomor rekening, data kesehatan MCU, sidik jari, hingga data gaji ribuan karyawan. Jika data ini bocor karena kelalaian, kecerobohan share di group WA, atau sistem yang tidak aman, bukan hanya perusahaan yang rugi, tapi pengurus HRGA bisa menjadi pihak yang diminta pertanggungjawaban pidana,” paparnya.
Pernyataan tersebut mempertegas dimensi pertanggungjawaban dalam pengelolaan data pribadi. Keamanan informasi tidak cukup hanya mengandalkan keberadaan perangkat teknologi, tetapi juga memerlukan prosedur operasional yang jelas, pembatasan akses berdasarkan kewenangan, peningkatan kompetensi personel, serta pengawasan internal secara berkelanjutan.
Meski demikian, pertanggungjawaban hukum tidak dapat dilekatkan secara otomatis kepada setiap pengurus HRGA ketika terjadi kebocoran data. Penilaiannya harus merujuk pada ketentuan yang berlaku, bentuk pelanggaran, unsur kesalahan, serta peran dan tanggung jawab masing-masing pihak.
Dalam upaya membangun tata kelola yang lebih kuat, Zainul meneguhkan komitmen kelembagaan Forum HRGA KIIC untuk meningkatkan pemahaman seluruh anggota mengenai UU PDP. Literasi tersebut diharapkan tidak berhenti pada pengetahuan regulasi, tetapi juga diterapkan dalam aktivitas sehari-hari, termasuk menentukan informasi yang boleh dibagikan, data yang wajib dilindungi, dan prosedur yang harus ditempuh ketika terjadi kegagalan pelindungan data pribadi.
“Melalui seminar hari ini, Forum HRGA KIIC berkomitmen untuk meningkatkan literasi seluruh anggota terhadap UU PDP, agar paham mana yang boleh disebar, mana yang wajib dijaga, dan bagaimana prosedur lapor jika terjadi kebocoran data dalam 3×72 jam,” jelasnya.
Terkait kewajiban pelaporan, Pasal 46 UU PDP mengatur bahwa pengendali data pribadi wajib menyampaikan pemberitahuan tertulis paling lambat 3 x 24 jam sejak diketahui terjadinya kegagalan pelindungan data pribadi kepada subjek data pribadi dan lembaga yang berwenang. Karena itu, perusahaan perlu memastikan prosedur penanganan insiden tersedia, dipahami oleh personel terkait, dan dapat dijalankan sesuai ketentuan hukum.
Zainul juga mendorong standardisasi tata kelola keamanan informasi di seluruh perusahaan KIIC agar perlindungan data tidak bergantung semata-mata pada kebijakan masing-masing individu, tetapi menjadi bagian dari sistem organisasi yang konsisten.
“Kita tidak ingin ada perusahaan di KIIC yang viral karena kasus kebocoran data gaji atau data pribadi karyawan,” tuturnya.
Pernyataan tersebut menyoroti pentingnya langkah pencegahan untuk menjaga kerahasiaan informasi pekerja sekaligus meminimalkan risiko hukum, operasional, dan reputasi perusahaan. Dalam lingkungan industri yang mengelola data karyawan dalam jumlah besar, pengendalian akses dan disiplin penggunaan informasi menjadi unsur penting dalam membangun kepercayaan.
Lebih jauh, Zainul mendesakkan perubahan paradigma dalam pengelolaan sumber daya manusia. Menurutnya, perhatian HRGA selama ini banyak tertuju pada persoalan upah minimum kabupaten (UMK), kontrak kerja, dan pemutusan hubungan kerja (PHK). Namun, perlindungan data pribadi harus memperoleh tempat yang sama pentingnya dalam agenda pengelolaan hubungan industrial.
“Saya selaku Ketua Forum HRGA KIIC menegaskan, keamanan data bukan lagi tugas IT, tapi tugas utama HRGA,” tegasnya ketua HRGA KIIC.
Ia kembali menggarisbawahi persoalan yang kerap luput dari perhatian dalam rutinitas pengelolaan ketenagakerjaan.
“Jujur saja, selama ini kita fokus di UMK, kontrak, dan PHK. Tapi ada bom waktu yang sering kita lupakan: DATA,” ungkapnya penuh semangat.
Bagi Zainul, keamanan data perlu dipahami sebagai tanggung jawab bersama antara HRGA, manajemen perusahaan, dan unit teknologi informasi. Pembagian kewenangan yang jelas, kebijakan akses berbasis kebutuhan, serta evaluasi berkala menjadi bagian penting dalam mencegah penyalahgunaan maupun terbukanya informasi pribadi kepada pihak yang tidak berwenang.
Ia selanjutnya menekankan urgensi kepatuhan terhadap regulasi pelindungan data seiring berakhirnya masa penyesuaian dua tahun UU PDP pada Oktober 2024. Menurutnya, perusahaan perlu memahami konsekuensi hukum yang dapat timbul apabila kewajiban pelindungan data pribadi diabaikan.
“Kenapa seminar ini penting? Karena mulai Oktober 2024 kemarin, UU PDP sudah berlaku penuh. Dendanya tidak main-main, Rp 4 Miliar sampai Rp 50 Miliar untuk korporasi, plus penjara 5 tahun. Dan yang dituntut pertama adalah siapa? HRGA,” paparnya menegaskan pentingnya menjaga keseimbangan peraturan tersebut.
Ketentuan sanksi dalam UU PDP perlu dipahami berdasarkan jenis pelanggaran dan pasal yang relevan. Undang-undang tersebut mengatur sanksi administratif, termasuk denda administratif sesuai ketentuan, serta sanksi pidana untuk perbuatan tertentu. Oleh karena itu, besaran denda maupun ancaman pidana tidak dapat digeneralisasi untuk setiap kasus kebocoran data, dan pertanggungjawaban setiap pihak harus dinilai berdasarkan fakta serta ketentuan hukum yang berlaku.
Selain kepatuhan terhadap regulasi, Zainul menggarisbawahi pentingnya penerapan standar keamanan informasi berbasis praktik internasional melalui ISO/IEC 27001:2022. Standar ini menyediakan kerangka sistem manajemen keamanan informasi untuk membantu organisasi mengidentifikasi risiko, menetapkan pengendalian, mengevaluasi efektivitas perlindungan, dan melakukan perbaikan secara berkelanjutan.
“Kita juga undang sertifikasi ISO 27001:2022. Ini bukan soal gaya-gayaan punya sertifikat. Ini tameng kita. Kalau perusahaan kita sudah ISO 27001, artinya kita sudah punya SOP, sudah punya bukti bahwa kita sudah menjaga data sesuai standar internasional,” tuturnya.
Penerapan ISO/IEC 27001:2022 dapat menjadi salah satu instrumen untuk memperkuat sistem pengamanan data dan membangun disiplin organisasi. Namun, sertifikasi tidak dengan sendirinya menjamin bahwa kebocoran data tidak akan terjadi. Efektivitasnya tetap bergantung pada konsistensi penerapan prosedur, pengawasan, evaluasi risiko, serta keterlibatan seluruh unsur perusahaan.
Dalam rangka memastikan komitmen tersebut diterjemahkan menjadi tindakan konkret, Zainul menetapkan sejumlah sasaran strategis bagi anggota Forum HRGA KIIC. Langkah pertama yang didorongnya adalah melakukan pemeriksaan menyeluruh terhadap penyimpanan dan akses data penting, terutama informasi penggajian, data karyawan, serta catatan pemeriksaan kesehatan.
“Harapan saya sederhana setelah seminar ini. Pertama, pulang dari sini, semua anggota langsung cek: di mana file gaji, data karyawan, data MCU disimpan? Siapa yang punya akses?” jelasnya.
Langkah berikutnya adalah memperkuat pengaturan pemrosesan data pribadi dalam dokumen hubungan kerja. Zainul mendorong agar setiap perusahaan meninjau klausul terkait pelindungan data dalam Perjanjian Kerja Waktu Tertentu (PKWT) maupun Perjanjian Kerja Waktu Tidak Tertentu (PKWTT).
“Minggu depan, semua perusahaan di KIIC sudah punya Klausul Persetujuan Data di PKWT/PKWTT-nya,” lanjutnya.
Dorongan tersebut perlu ditindaklanjuti melalui penyusunan klausul yang sesuai dengan UU PDP, termasuk penjelasan mengenai tujuan pemrosesan data, dasar pemrosesan yang sah, transparansi kepada pekerja, dan pemenuhan hak subjek data. Persetujuan bukan satu-satunya dasar pemrosesan data pribadi yang diakui undang-undang. Karena itu, klausul yang dicantumkan harus sesuai dengan kebutuhan dan dasar hukum pemrosesan, bukan sekadar menjadi formalitas administratif dalam dokumen kerja.
Zainul juga memproyeksikan target jangka menengah untuk memperkuat kesiapan keamanan informasi perusahaan di lingkungan kawasan industri KIIC. Target tersebut diarahkan pada peningkatan jumlah perusahaan yang menerapkan sistem manajemen keamanan informasi melalui sertifikasi ISO/IEC 27001.
“Tahun 2027, minimal 50% perusahaan di KIIC sudah tersertifikasi ISO 27001,” ungkapnya.
Target itu membutuhkan perencanaan yang terukur, mulai dari penilaian kesiapan perusahaan, identifikasi kesenjangan pengamanan, penyusunan prosedur, pengembangan kompetensi sumber daya manusia, hingga evaluasi penerapan sistem. Dengan langkah bertahap, upaya sertifikasi diharapkan berjalan seiring dengan pembentukan budaya keamanan informasi yang benar-benar diterapkan dalam kegiatan operasional.
Pada bagian akhir, Zainul meneguhkan posisi HRGA sebagai garda terdepan perlindungan data pribadi pekerja. Ia berharap Forum HRGA KIIC mampu mengambil peran aktif dalam membangun kesadaran kolektif, memperkuat kepatuhan perusahaan, dan memastikan keamanan data menjadi bagian integral dari tata kelola organisasi.
“Forum HRGA KIIC harus menjadi yang terdepan dalam keamanan data, bukan yang tertinggal. Terima kasih,” tegas Zainul, seraya menegaskan komitmen strategis Forum HRGA KIIC untuk memperkuat pelindungan data pribadi dan akuntabilitas perusahaan.
Pesan tersebut menegaskan bahwa perlindungan data pribadi bukan sekadar kewajiban administratif, melainkan bagian dari tanggung jawab perusahaan dalam menghormati hak privasi pekerja dan menjaga kepercayaan.
Melalui penguatan literasi UU PDP, pembenahan tata kelola internal, serta penerapan sistem manajemen keamanan informasi, Forum HRGA KIIC mendorong terwujudnya lingkungan industri yang lebih aman, transparan, dan akuntabel.


